
Una sucesión de fallas tecnológicas y ataques informáticos registrados durante noviembre de 2026 volvió a poner bajo atención la seguridad de las infraestructuras digitales. En pocos días, Estados Unidos experimentó interrupciones en una red clasificada de su principal agencia de inteligencia electrónica, problemas en servicios de Apple y Microsoft y una suspensión nacional de vuelos. Al mismo tiempo, organizaciones de Europa y Japón confirmaron incidentes de ciberseguridad.
La proximidad de estos acontecimientos generó interrogantes sobre la posibilidad de una ofensiva coordinada. Sin embargo, hasta el momento no existen pruebas públicas que permitan vincularlos con una misma operación maliciosa.
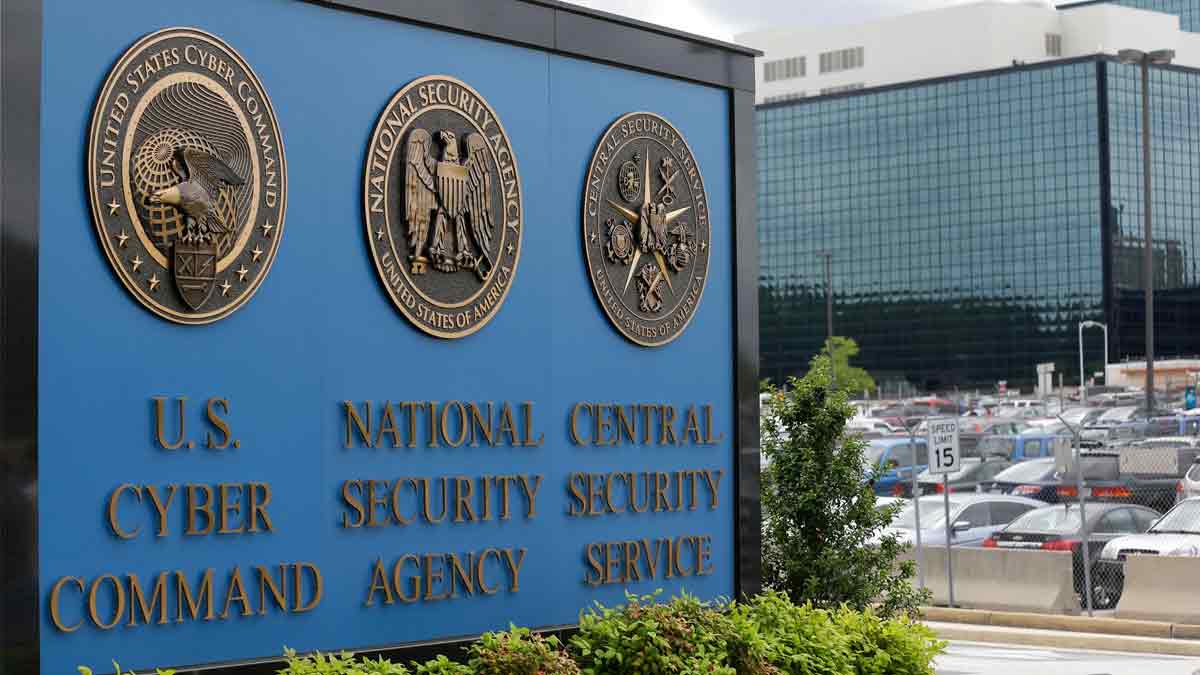
Uno de los episodios más sensibles se conoció el martes 17 de noviembre, cuando la Agencia de Seguridad Nacional de Estados Unidos (NSA) experimentó dificultades en NSA Net, una red interna utilizada para el intercambio de información clasificada.
La interrupción afectó el funcionamiento habitual de determinados servicios y obligó a reorganizar los horarios de ingreso del personal en instalaciones de la agencia.
Según las explicaciones difundidas, los problemas aparecieron durante tareas de mantenimiento programadas. La NSA informó que dispone de mecanismos de respaldo para sostener sus funciones esenciales y no comunicó indicios de una intrusión informática.
El episodio resultó significativo por tratarse de una infraestructura vinculada con actividades de inteligencia y seguridad nacional. También mostró que los sistemas especialmente protegidos pueden sufrir interrupciones por problemas operativos, aun sin intervención de atacantes externos.
Ese mismo martes, Apple registró dificultades en servicios utilizados por usuarios de diferentes países. Los inconvenientes alcanzaron a iCloud, App Store, Apple Music y otras herramientas destinadas a consumidores, empresas y establecimientos comerciales.
La compañía atribuyó los problemas a una actualización interna y descartó que fueran consecuencia de un ciberataque. Los servicios comenzaron a recuperarse progresivamente durante la jornada.
La situación volvió a mostrar la dependencia de millones de usuarios respecto de plataformas centralizadas. Una falla en sus componentes puede afectar simultáneamente el acceso a cuentas, aplicaciones, almacenamiento y operaciones comerciales.
Microsoft también enfrentó una interrupción de servicios vinculados con Microsoft 365, entre ellos Outlook y Teams, herramientas utilizadas por empresas, gobiernos e instituciones educativas.
Las dificultades en estas plataformas tuvieron consecuencias sobre la comunicación y el trabajo cotidiano de numerosas organizaciones.
Otro episodio de gran alcance ocurrió el viernes 13 de noviembre, cuando la Administración Federal de Aviación estadounidense (FAA) ordenó suspender temporalmente los despegues en todo el país.
La decisión respondió a problemas de telecomunicaciones que afectaron la estabilidad de los sistemas utilizados por el control de tránsito aéreo.
La interrupción comprometió la coordinación de vuelos y provocó cancelaciones y demoras con repercusiones en las conexiones internacionales.
Las autoridades estadounidenses señalaron que el inconveniente estuvo relacionado con infraestructura de comunicaciones y no informaron evidencias de un ataque deliberado.
Aunque los episodios de la NSA, Apple, Microsoft y la aviación ocurrieron en un período breve, no existe información que demuestre un origen común.
La distinción es importante: una caída de servicios puede deberse a errores de software, mantenimiento, problemas físicos de infraestructura o intervenciones maliciosas. Las consecuencias para los usuarios pueden resultar semejantes, pero las causas requieren investigaciones diferentes.
Mientras Estados Unidos evaluaba esas interrupciones, se conocieron ataques informáticos confirmados en otras regiones.
La compañía energética noruega Equinor informó el 17 de noviembre que había detectado una ofensiva contra determinados sistemas tecnológicos. La empresa aseguró que sus operaciones de producción de petróleo y gas no resultaron afectadas.
En Japón, el instituto científico RIKEN reconoció un acceso no autorizado a infraestructura relacionada con Fugaku, uno de los superordenadores más importantes del mundo.
La intrusión llevó a suspender temporalmente operaciones y revisar la seguridad de los sistemas. La institución también advirtió sobre una posible exposición de información vinculada con usuarios.
Otro caso involucró herramientas tecnológicas asociadas con Optimizely, utilizadas por numerosos sitios de internet.
Una investigación de seguridad identificó archivos de código malicioso relacionados con páginas de 178 organizaciones. El mecanismo permitía incorporar instrucciones perjudiciales mediante componentes externos utilizados por sitios legítimos.
Esto no significa que las redes internas de todas esas organizaciones fueran comprometidas. El riesgo principal estuvo en la posibilidad de utilizar un servicio compartido para distribuir contenido malicioso a múltiples páginas.
Los casos muestran dos problemas diferentes que afectan a la infraestructura digital mundial.
Por un lado, existen ataques que buscan comprometer sistemas, obtener información o introducir código malicioso. Por otro, las interrupciones operativas demuestran que la complejidad tecnológica también puede provocar fallas importantes sin necesidad de una acción externa.
La combinación de ambos riesgos obliga a revisar cómo se protegen los servicios esenciales y qué capacidad tienen las organizaciones para continuar funcionando cuando sus sistemas dejan de responder.
En Argentina, esta discusión alcanza a hospitales, bancos, organismos públicos, empresas energéticas, sistemas de transporte y plataformas utilizadas para realizar trámites cotidianos.
En provincias como Santa Cruz, donde las grandes distancias incrementan la importancia de las comunicaciones y de los servicios centralizados, una interrupción prolongada puede generar dificultades adicionales para acceder a prestaciones o coordinar respuestas ante emergencias.
La prevención, por lo tanto, no debería limitarse a impedir accesos indebidos. También requiere sistemas de respaldo, mantenimiento, controles sobre proveedores tecnológicos y procedimientos que permitan recuperar las operaciones.
La sucesión de incidentes de noviembre no demuestra que exista una campaña global destinada a paralizar infraestructuras digitales. Lo que sí revela es la magnitud de la dependencia tecnológica y las consecuencias que pueden producirse cuando fallan servicios utilizados por millones de personas.